В Молдове восстановили онлайн-сервисы и предупредили о возможных мошеннических схемах
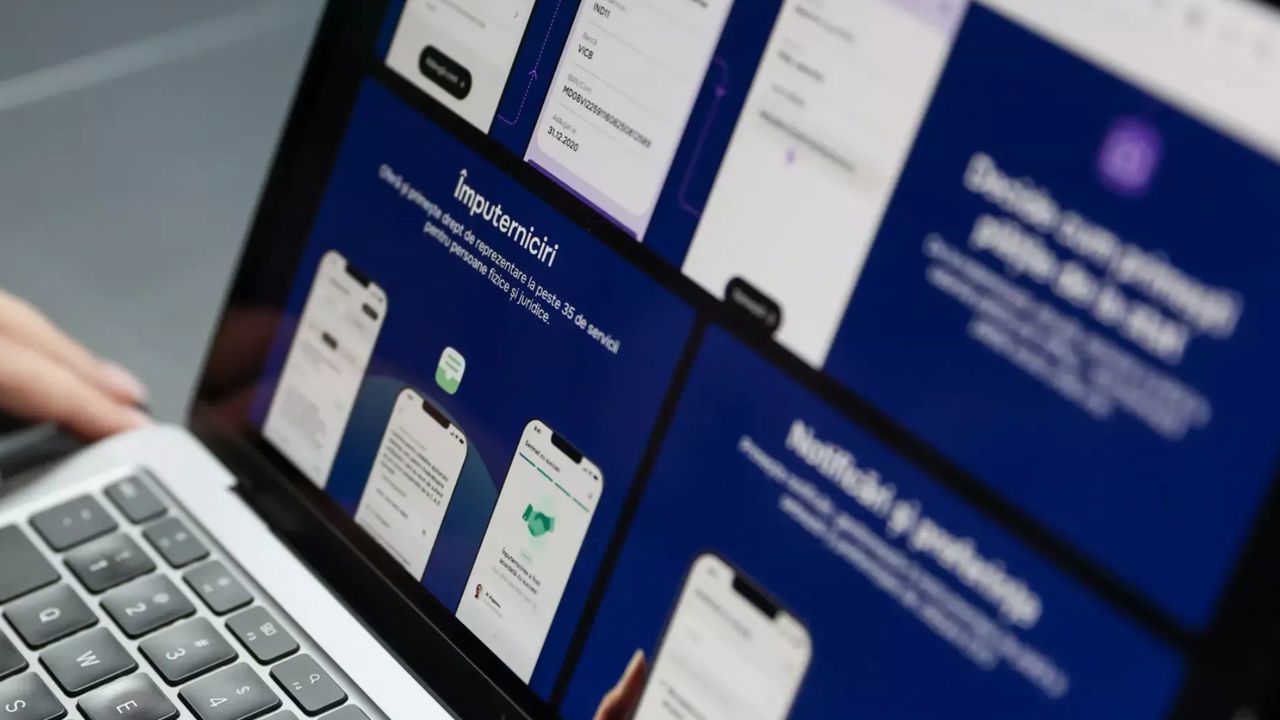
Государственные онлайн-сервисы для предпринимателей, включая платформы подачи заявок и получения разрешительных документов, вновь доступны пользователям. Об этом сообщили Агентство электронного управления (AGE), Агентство кибербезопасности (ASC) и Служба информационных технологий и кибербезопасности (STISC).
Доступ к услугам восстановили после проверки государственной инфраструктуры и принятия дополнительных мер безопасности после кибератак, произошедших 22–25 октября 2026 года. Сервисы доступны на платформах evo.gov.md и actpermisiv.gov.md.
С помощью автоматизированной информационной системы управления и выдачи разрешительных документов пользователи могут подавать онлайн-заявки на получение более 120 видов документов, выдаваемых 20 центральными органами власти. Кроме того, 969 местных органов власти выдают уведомления в сфере торговли и предоставляют услуги для бизнеса.
В числе доступных онлайн-услуг — получение фитосанитарных сертификатов для экспорта и реэкспорта, уведомлений о торговой деятельности, санитарно-ветеринарных разрешений на транспортные средства, градостроительных сертификатов для проектирования, документов о регистрации в сфере безопасности пищевых продуктов и санитарных заключений на продовольственные и непродовольственные товары.
Кибератаки, произошедшие 22–25 октября, затронули ряд государственных цифровых сервисов и были направлены на получение персональных данных.
«Защита данных и предотвращение дальнейших кибератак — приоритетные задачи; поэтому специалисты продолжают проверять системы и обеспечивать их безопасность, чтобы гарантировать бесперебойную работу сервисов», — говорится в пресс-релизе Агентства электронного управления (AGE).
Власти сообщили всем учреждениям, участвующим в выдаче разрешительных документов, о восстановлении сервисов и возобновлении доступа к ним в онлайн-режиме. При этом граждан и компании предупредили о возможных временных перебоях в работе платформ. Это связано с возобновлением полноценной деятельности учреждений и ожидаемым ростом числа онлайн-запросов с 26 октября.
Кроме того, граждан призывают проявлять осторожность в связи с возможными попытками мошенничества по телефону, через SMS и электронную почту. Злоумышленники могут выдавать себя за представителей государственных учреждений или банков, используя персональные данные — имя, фамилию или IDNP (персональный идентификационный номер), — чтобы завоевать доверие людей.
«Не сообщайте пароли, коды подтверждения и банковские данные, не переходите по подозрительным ссылкам и не подтверждайте операции по просьбе незнакомых людей», — предупреждают в AGE.
Напомним, в ночь на 22 октября ряд государственных цифровых сервисов Республики Молдова подверглись масштабной кибератаке: было зарегистрировано около 11 миллионов запросов на доступ к системам с целью незаконного получения персональных данных. Предотвратить атаку удалось на следующий день. Чтобы предотвратить несанкционированный доступ к персональной информации, власти в превентивном порядке отключили затронутые сервисы.
24 октября Агентство электронного управления (AGE), Служба информационных технологий и кибербезопасности (STISC) и Агентство кибербезопасности (ASC) сообщили, что проверки безопасности продолжаются. При этом ведомства не уточнили, удалось ли злоумышленникам похитить персональные данные, какие именно платформы подверглись атаке и кто может стоять за инцидентом.