Directoarea AGE pleacă din funcție după atacurile cibernetice. Tofan: „Trebuie să prevenim repetarea incidentului”
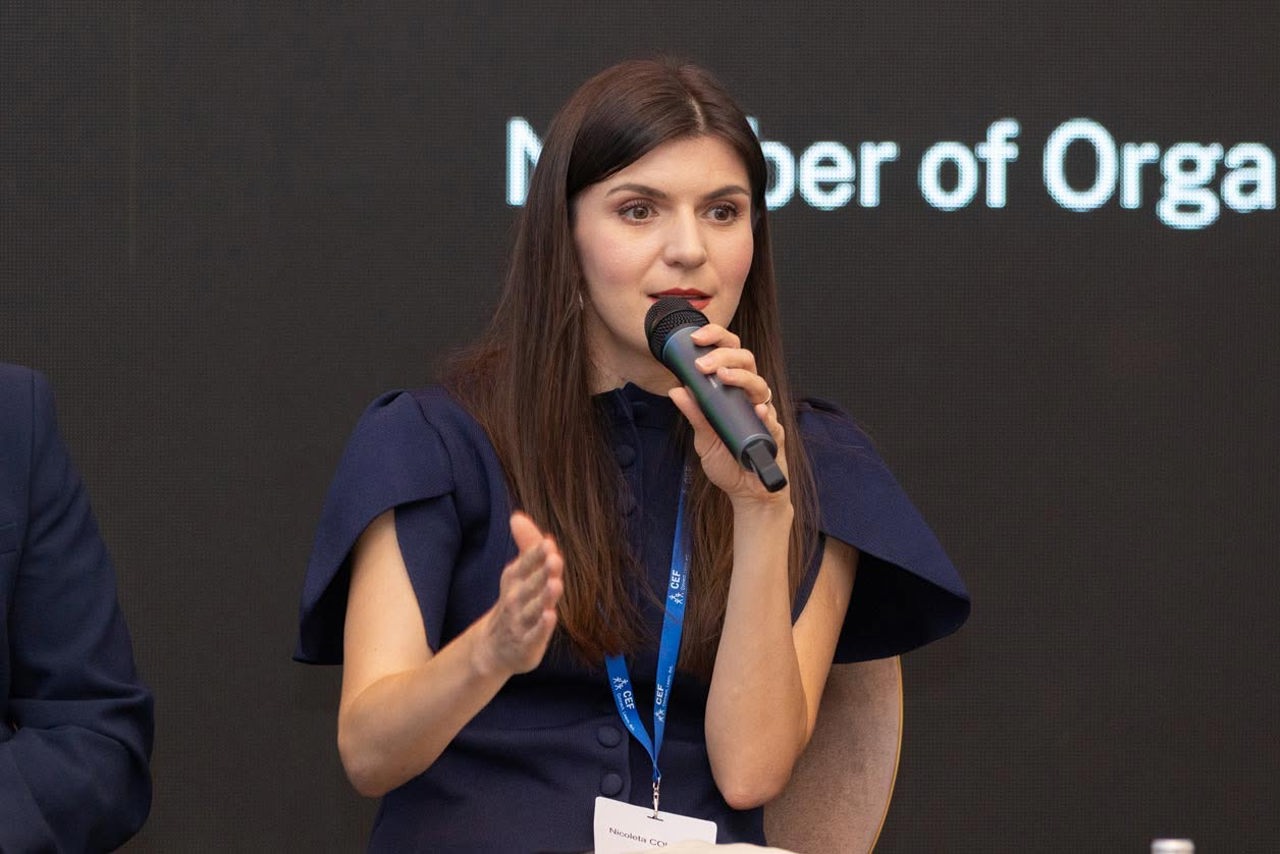
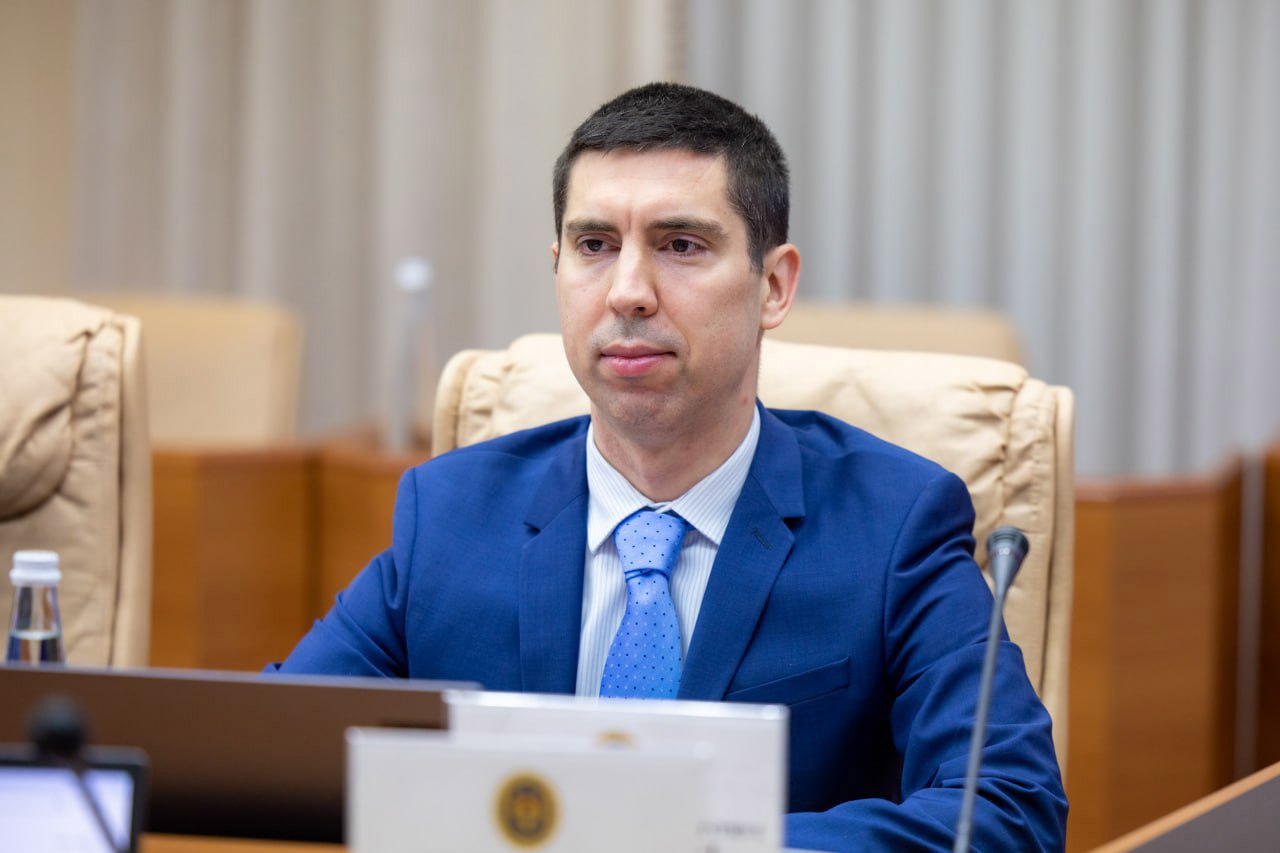
Directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, se retrage din funcție în urma atacurilor cibernetice care au vizat serviciile digitale ale statului. Anunțul a fost făcut de premierul Vasile Tofan, la începutul ședinței Guvernului din 28 octombrie.
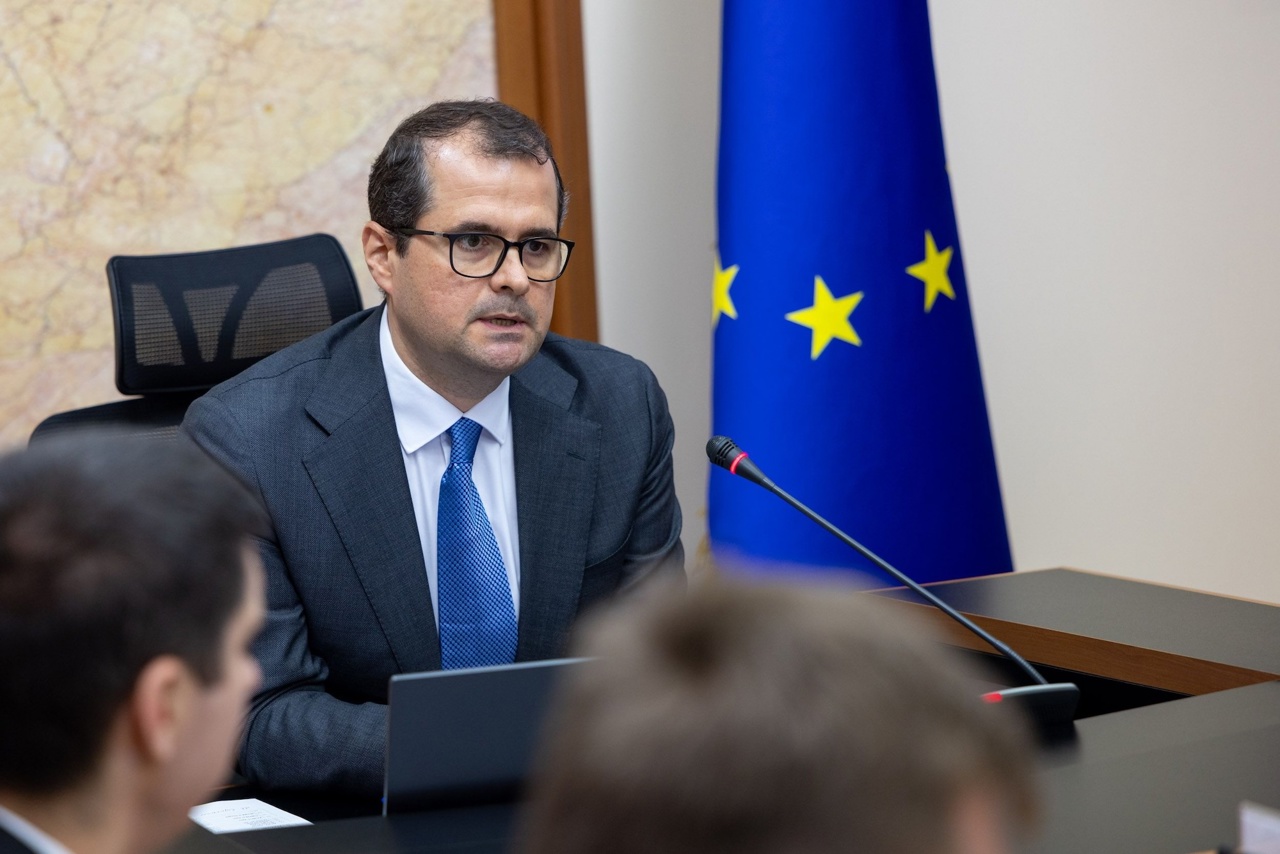
Potrivit șefului Executivului, atacatorii au exploatat vulnerabilitățile sistemelor informatice, inclusiv cu ajutorul inteligenței artificiale, iar incidentele ar putea face parte dintr-o campanie mai amplă, cu implicarea unor actori statali străini.
Conducerea Agenției de Guvernare Electronică va fi preluată temporar de Artiom Cociu. Retragerea Nicoletei Colomeeț a fost convenită de comun acord, în contextul în care autoritățile consideră necesară o schimbare a priorităților în administrarea serviciilor digitale.
„Îi sunt recunoscător doamnei Colomeeț pentru tot ce a făcut în popularizarea serviciilor electronice. Cred că servicii ca EVO sau M-Cabinet sunt exact tipul de servicii care popularizează serviciile electronice. Acum însă cred că trebuie să înclinăm un pic mai mult balanța, nu atât de mult spre popularizare, cât spre securitatea lor”, a declarat Vasile Tofan.
Atacurile din 19-23 octombrie au vizat datele de identificare personală a aproximativ un milion de persoane. În cazul a circa 750.000 dintre acestea, a fost extrasă cel puțin o informație personală, precum numele, prenumele sau anul nașterii. Acest lucru nu înseamnă însă că au fost compromise 750.000 de conturi MPass, a precizat șeful Executivului.
„Trebuie să recunoaștem că unele sisteme aveau aceste vulnerabilități și responsabilitatea noastră este să remediem și să prevenim repetarea incidentului”, a declarat premierul.
Totodată, există suspiciuni că incidentele nu au fost izolate, ci fac parte dintr-o operațiune mai amplă, în care ar putea fi implicate structuri din alte state. Aceste informații sunt în prezent verificate de instituțiile competente.
Informațiile extrase în urma atacurilor ar putea fi utilizate de infractori pentru a înșela cetățenii prin apeluri telefonice, SMS-uri sau e-mailuri. Cunoscând anumite date personale, escrocii pot încerca să câștige încrederea victimelor și să le convingă să divulge parole, coduri de autentificare sau alte informații confidențiale.
Datele cardurilor bancare nu au fost compromise, deoarece acestea nu sunt păstrate pe serverele Guvernului, ci în sistemele băncilor și ale operatorilor de plăți, a dat asigurări premierul.
„Rog încă o dată toți cetățenii să fie maximal de vigilenți, în special în zilele care urmează, în cazul unor apeluri, în cazul unor e-mailuri, în cazul unor linkuri pe care nu le-au solicitat”, a avertizat șeful Executivului.
Extragerea neautorizată a datelor a fost oprită pe 23 octombrie, iar ulterior au fost verificate 82 de servicii digitale importante. Dintre acestea, 30 au fost deconectate preventiv pentru a limita riscurile și a permite identificarea eventualelor probleme de securitate.
Noi tentative de atac au avut loc pe 25 și 27 octombrie, însă au fost identificate și blocate. Majoritatea serviciilor afectate au fost remediate, iar repunerea lor în funcțiune se face treptat. Sistemul MPass a fost restabilit, în timp ce unele funcționalități necesită verificări suplimentare.
CITIȚI ȘI: