Майя Санду уточнила масштаб утечки персональных данных в результате кибератаки на госсистемы
В результате недавней кибератаки хакеры получили доступ к персональным данным примерно 450 тысяч граждан, а не 750 тысяч, как сообщалось ранее. Об этом заявила президент Майя Санду после заседания Совета национальной безопасности. По её словам, причиной утечки стали серьёзные уязвимости в государственных информационных системах. По итогам заседания решено усилить защиту персональных данных, обновить государственные сервисы и пересмотреть правила закупки и обслуживания цифровых платформ.
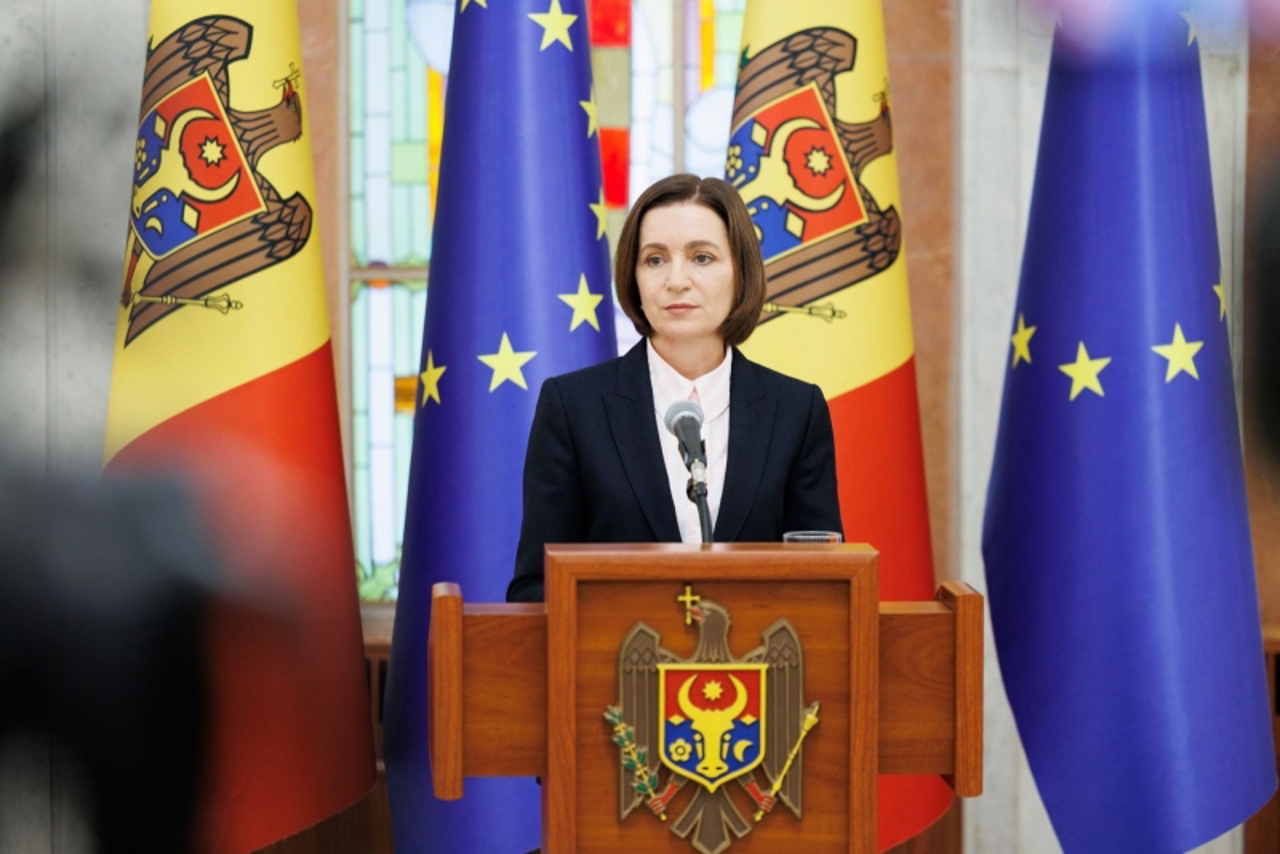
Президент признала, что государственные учреждения слишком поздно обнаружили кибератаку, а их действия были недостаточно согласованными. Кроме того, в государственных информационных системах были серьезные уязвимости: "Причиной утечки стали недостатки в устройстве системы: доступ к данным всех реестров был открыт через одну точку, без контроля со стороны учреждений, которым принадлежат эти данные, и без ограничений на объем запрашиваемой информации. Прежде всего, проблему обнаружили слишком поздно. А когда её выявили, действия властей были недостаточно согласованными. Поэтому правительство взяло на себя обязательство чётко разграничить обязанности учреждений, чтобы избежать дублирования функций".
Майя Санду подтвердила, что злоумышленники похитили имена, фамилии, даты и места рождения граждан, а также номера IBAN. Этих сведений недостаточно, чтобы снять деньги со счетов, но мошенники могут использовать их для обмана людей: "В любом случае банки получат информацию о гражданах, чьи данные оказались доступны злоумышленникам, чтобы провести дополнительные проверки, если от их имени будут совершаться операции. Уважаемые граждане, ни одно государственное учреждение и ни один банк не запрашивают по телефону или через СМС PIN-коды, пароли и данные банковских карт. Если вам поступил такой звонок, положите трубку и сами позвоните в банк или полицию по номеру с официального сайта, а не по тому, с которого вам звонили. Лучше отказаться от разговора, чем стать жертвой мошенников".
По итогам заседания Совета национальной безопасности власти договорились пересмотреть систему защиты государственных баз данных. Все цифровые сервисы должны пройти проверку на уязвимости. Устаревшие системы планируют заменить.
"Самые важные изменения касаются ограничения доступа к данным без авторизации, проверки безопасности всех сервисов и перестройки инфраструктуры, чтобы создать единую и защищённую цифровую систему. Кроме того, необходимо устранить разобщённость в распределении обязанностей между государственными структурами. Из-за этого проблему обнаружили с опозданием, а действия по реагированию на инцидент были недостаточно скоординированы", — рассказала Майя Санду.
В течение месяца рабочая группа во главе с премьер-министром должна предложить, как устранить выявленные проблемы. Через три месяца Совет национальной безопасности проверит результаты. Отдельное внимание уделят цифровой гигиене. В школах проведут уроки цифровой безопасности, а для взрослых подготовят простые инструкции о том, как уберечь личные данные. Агентство электронного управления обещает уведомить всех пострадавших. Майя Санду отметила, что сделать это следовало раньше.