Datele a 450.000 de moldoveni, expuse după atacul cibernetic din octombrie. Maia Sandu, după ședința CNS: Atacul poartă tiparul unui actor statal
Datele personale a aproximativ 450.000 de cetățeni au fost accesate de hackeri în urma atacului cibernetic din octombrie asupra sistemelor guvernamentale, nu a 750.000, așa cum a fost anunțat inițial. Atacul a fost posibil din cauza unor vulnerabilități majore ale infrastructurii digitale. Deși conturile bancare nu au fost compromise, informațiile sustrase ar putea fi folosite de infractori pentru a înșela cetățenii.
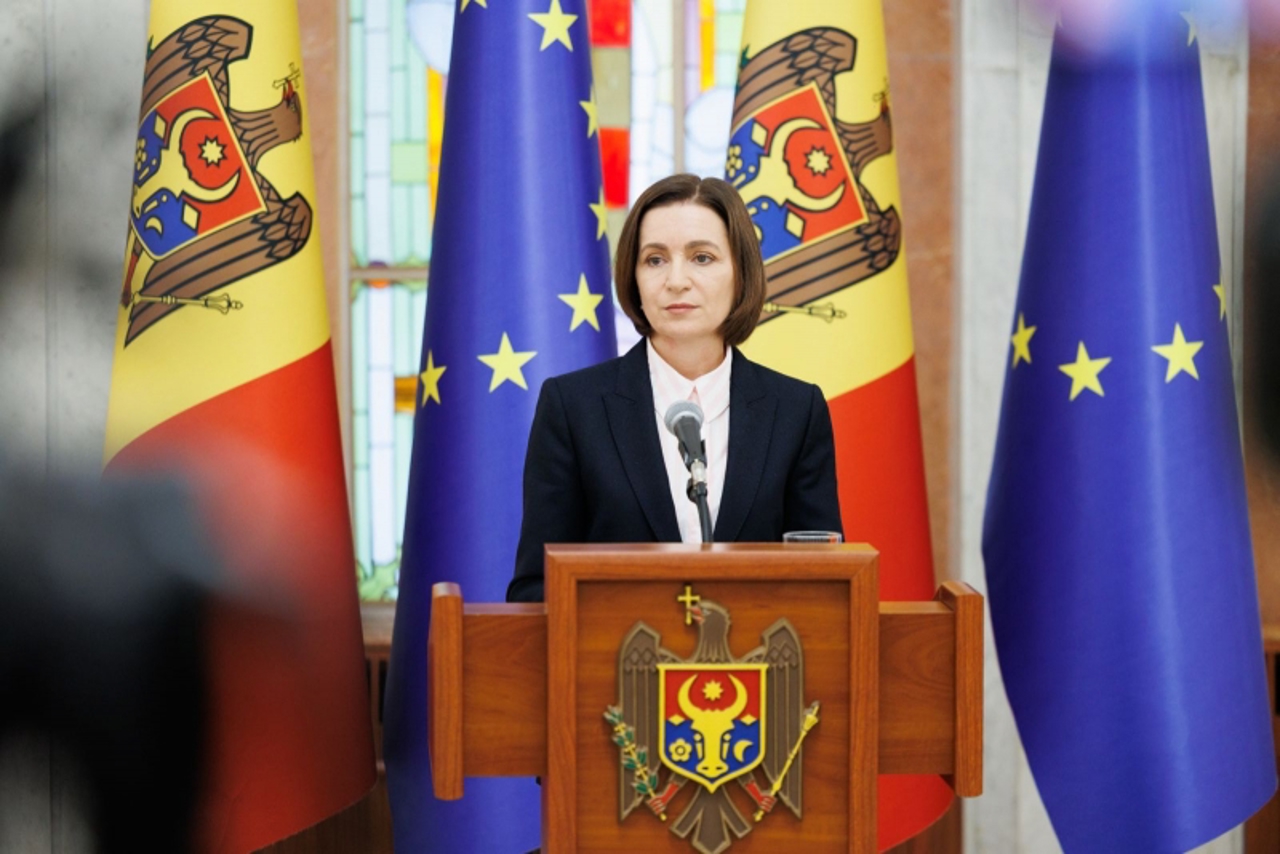
Identitatea atacatorilor nu a fost stabilită, însă modul în care a fost organizat atacul sugerează implicarea unui actor statal. Informațiile au fost prezentate de președinta Maia Sandu pe 6 noiembrie, după ședința Consiliului Național de Securitate (CNS), în cadrul căreia au fost convenite măsuri pentru consolidarea securității cibernetice.
Punctul maxim al atacurilor - pe 20 octombrie
Atacul a vizat infrastructura administrată de Agenția de Guvernare Electronică (AGE), prin intermediul căreia pot fi accesate informații din registrele publice.
Verificările au scos la iveală deficiențe ale mecanismelor de autorizare, care au permis accesarea datelor din mai multe registre, fără verificarea suficientă a identității și a drepturilor persoanelor care solicitau aceste informații.
„Cauza de fond a fost una structurală și de guvernanță, în care sistemele verificau doar aplicația care cere date, nu și identitatea utilizatorului sau dreptul lui de a accesa datele. Astfel, o singură aplicație cu acces defect a deschis registrele a cel puțin 10 instituții. Atacatorul, având un set de IDNP-uri, a intrat în sistem și a extras date pe care ulterior le-a folosit pentru a pătrunde mai departe și a extrage dosare complete”, a explicat Maia Sandu.
Potrivit informațiilor prezentate în cadrul ședinței CNS, atacul a început în seara zilei de 19 octombrie. Pentru a-și ascunde originea, atacatorii au utilizat peste 638 de adrese IP.
Activitatea a atins punctul maxim pe 20 octombrie, când sistemele au înregistrat aproximativ un milion de solicitări, de 30 de ori mai multe decât într-o zi obișnuită.
Tot atunci, au fost extrase peste 260.000 de înregistrări referitoare la rudele unor persoane.
AGE a blocat extragerea acestei categorii de date pe 21 octombrie, iar începând cu 24 octombrie, tentativele ulterioare de sustragere a informațiilor nu au mai avut succes.
Autoritățile nu au identificat cine se află în spatele atacului
Ancheta nu a stabilit, deocamdată, cine se află în spatele atacului cibernetic. Deși amploarea și complexitatea acestuia ridică suspiciuni privind posibila implicare a unui actor statal, autoritățile nu dispun de probe care să permită atribuirea atacului unei anumite țări.
*„Nu am probe pentru ca să spun clar cine se află în spatele acestui atac, pentru că au fost folosite diferite adrese din diferite state, dar noi știm că acum este folosit VPN-ul și adresa imediată nu spune nimic. (...) Putem doar să speculăm, pentru că este tiparul unui actor statal. Acum, care este statul? Când o să avem probele, atunci o să spunem”, a declarat Maia Sandu.
Numărul persoanelor afectate, revizuit în urma verificărilor
În urma verificărilor, autoritățile au revizuit în scădere estimările inițiale privind numărul persoanelor afectate de atac. Totodată, șefa statului a recunoscut că instituțiile au informat populația cu întârziere și nu au oferit suficiente explicații despre incident.
Potrivit acesteia, comunicarea în astfel de situații trebuie îmbunătățită.
„Comunicarea instituțiilor statului despre incident a fost întârziată și nu a răspuns tuturor îngrijorărilor oamenilor. Lipsa unui protocol de comunicare pentru asemenea situații a dus la ezitări în roluri și reacții. Ultimele evaluări arată că au fost accesate datele a peste 450.000 sau în jur de 450.000 de cetățeni - este o cifră mai mică decât cele vehiculate în ultimele zile, dar oricum este o cifră mare. Acești oameni urmează să fie notificați de către Agenția de Guvernare Electronică”, a declarat șefa statului.
Pentru a limita efectele atacului, Agenția de Guvernare Electronică a suspendat temporar funcționarea unor servicii electronice conectate la sistemul MPass. Serviciile au fost reluate treptat, după introducerea unor măsuri suplimentare de securitate, inclusiv limitarea volumului de date care pot fi solicitate și înăsprirea cerințelor de autentificare.
Datele furate ar putea fi folosite pentru escrocherii
Deși verificările nu au indicat compromiterea conturilor bancare, datele personale obținute de atacatori ar putea fi folosite pentru comiterea unor fraude. Autoritățile intenționează să colaboreze cu instituțiile financiare pentru a identifica eventuale operațiuni suspecte efectuate în numele persoanelor afectate.
„Riscul este ca datele extrase să fie folosite în combinație, de exemplu, IDNP-ul cu datele rudelor, datele din permisul de conducere, uneori cu IBAN-ul, pentru a contacta diverși oameni în scop de înșelăciune. Adică, cineva care are acces la anumite date ale dumneavoastră vă poate suna sau scrie să se dea drept reprezentant al băncilor, poliției și să ceară alte informații”, a avertizat președinta.
Cetățenii sunt îndemnați să nu divulge parole, coduri PIN sau datele cardurilor bancare prin telefon ori prin mesaje, chiar dacă persoanele care îi contactează pretind că reprezintă instituții oficiale.
Orice solicitare suspectă trebuie verificată direct la instituția vizată, prin intermediul canalelor oficiale de comunicare.
Un grup de lucru condus de premier va prezenta soluții în termen de o lună
În cadrul ședinței CNS, autoritățile au convenit asupra unor măsuri pentru consolidarea securității sistemelor informatice ale statului. Acestea prevăd modernizarea infrastructurii digitale și schimbarea modului în care instituțiile publice achiziționează, gestionează și întrețin sistemele informatice.
În cadrul ședinței CNS, au fost stabilite mai multe măsuri pentru modernizarea infrastructurii digitale a statului. Acestea vizează atât îmbunătățirea sistemelor informatice, cât și revizuirea procedurilor de achiziție și întreținere a platformelor utilizate de instituțiile publice.
„Am vorbit despre soluționarea problemelor de arhitectură, pentru că ce am menționat mai sus denotă că a fost o problemă serioasă de arhitectură a sistemului, deci a fost o eroare. Sistemul este vechi și aceasta tot trebuie să spunem. Trebuie să avem și data expirării sistemelor, pentru că ne bucurăm atunci când lansăm un sistem nou, dar uneori instituțiile uită să stabilească care este termenul de exploatare și data expirării”, a declarat Maia Sandu.
Un grup de lucru condus de prim-ministrul Vasile Tofan va avea la dispoziție o lună pentru a elabora propuneri concrete. Totodată, Guvernul va trebui să clarifice responsabilitățile instituțiilor implicate în protejarea infrastructurii digitale, astfel încât incidentele să fie depistate mai rapid, iar intervențiile să fie coordonate eficient.
Consiliul Național de Securitate se va reuni din nou peste trei luni pentru a evalua progresele înregistrate. Unele dintre măsurile discutate nu vor fi făcute publice din motive de securitate.
Elevii vor învăța la școală cum să se protejeze în mediul digital
O altă decizie vizează organizarea unor activități educaționale pentru elevii de gimnaziu și liceu, prin care aceștia vor învăța cum să se protejeze de fraudele informatice și să-și păstreze datele personale în siguranță.
Inițiativa urmărește și ca elevii să transmită informațiile învățate membrilor familiilor, contribuind astfel la o mai bună informare a populației despre riscurile din mediul digital.
„Am convenit ca instituțiile, inclusiv Ministerul Educației, să pregătească o lecție-cadru pentru elevii de gimnaziu și liceu în care tinerilor să li se explice câteva reguli de bază de protecție personală a datelor, precum evitarea unor parole prea simple sau unice pentru mai multe platforme și schimbarea periodică a acestora, activarea identificării în doi pași pentru e-mail, pentru rețele sociale și alte aplicații, atenție sporită la linkuri suspecte sau oferte gratuite și alte soluții tehnice”, a enumerat Maia Sandu.
În paralel, Centrul Național de Management al Crizelor, împreună cu Agenția pentru Securitate Cibernetică, va elabora un ghid practic pentru cetățeni, cu recomandări privind protejarea datelor personale și prevenirea fraudelor informatice.
„Riscurile cibernetice nu pot fi eliminate complet”
Președinta Maia Sandu a avertizat că dezvoltarea rapidă a tehnologiilor, inclusiv a inteligenței artificiale, face atacurile cibernetice mai ușor de realizat și tot mai dificil de prevenit.
Potrivit șefei statului, asemenea incidente trebuie tratate ca amenințări la adresa securității naționale, însă acestea nu trebuie să determine cetățenii să renunțe la utilizarea serviciilor publice electronice.
„Riscurile nu pot fi eliminate, însă putem învăța și deveni mai buni în a fi mai pregătiți să le reducem, iar atunci când se materializează, să le facem față în mod organizat și rapid. Și, bineînțeles, nu trebuie să renunțăm la digitalizare și la folosirea serviciilor digitale, în special într-o țară mică, într-un stat mic ca Republica Moldova. Digitalizarea este calea spre creșterea eficienței, precum și spre îmbunătățirea accesului la serviciile publice”, a punctat președinta.
Amintim că atacurile cibernetice asupra infrastructurii guvernamentale au fost făcute publice pe 24 octombrie, când autoritățile au anunțat că au fost înregistrate aproximativ 11 milioane de solicitări de acces la date.
În urma incidentului, 82 de servicii electronice au fost deconectate preventiv pentru efectuarea verificărilor. Pe 30 octombrie, Agenția de Guvernare Electronică anunța că 61 dintre acestea fuseseră restabilite la acea dată.
În prezent, mai sunt câteva servicii indisponibile.
În legătură cu incidentul a fost inițiată și o anchetă penală, iar pe 4 noiembrie, responsabilii instituțiilor implicate au fost audiați în Parlament, în cadrul unei ședințe desfășurate cu ușile închise.
CITIȚI ȘI: